
13
Okt
2020
Daftar Aplikasi CRM Terbaik Tahun 2020


Tujuan akhir dari bisnis yang berpusat pada pelanggan adalah loyalitas pelanggan. Dimana pelanggan yang berdedikasi tinggi akan bertahan disegala situasi, karena mereka sudah dan akan terus bergantung pada layanan anda bahkan dalam situasi yang sulit. Mempertahankan loyalitas adalah tentang menyesuaikan penawaran anda yang disesuaikan dengan perubahan kebutuhan pelanggan anda.
Berikut adalah tiga tips bisnis yang dapat anda adaptasi mengenai hubungan dengan pelanggan saat kondisi pandemic Covid-19
Penelitian oleh Forrester menunjukkan bahwa pelanggan baru dapat menghabiskan biaya lima kali lebih banyak untuk berkonversi daripada pelanggan yang sudah ada, yang menunjukkan bahwa jauh lebih mudah untuk memperluas dan membangun loyalitas yang ada daripada memanfaatkan basis klien baru, terutama selama masa-masa sulit.
Jangan takut kehilangan kesempatan untuk bertumbuh; sebaliknya, anggaplah krisis ini sebagai kesempatan untuk memperkuat proses fundamental dan pangsa pasar yang membuat bisnis anda dapat diskalakan.
Untuk organisasi yang benar-benar berpusat pada pelanggan, setiap keputusan dan ambisi memiliki hasil yang berfokus pada pelanggan, baik itu pengalaman yang ditingkatkan atau sentimen yang bertahan lama.
Pertimbangkan setiap titik kontak digital dari aktivitas pelanggan anda seolah-olah mereka meninggalkan data yang membantu Anda lebih memahami kebutuhan, harapan, dan kekhawatiran mereka.
Untuk memberikan gambaran mengenai pelanggan secara komprehensif, dan membantu untuk menggabungkan setiap informasi yang ada. Diagram intuitif adalah solusinya dimana dapat memberikan gambaran secara visual perjalanan para pelanggan anda dan dapat diidentifikasi, sehingga anda dapat melakukan peningkatan, pemberdayaan, pemetaan bisnis, perubahan dan transformasi operasional.Dengan menggunakan adaptasi ini, bisnis dapat keluar dari krisis dengan penerapan landasan yang tepat.
Aplikasi CRM seperti Bitrix akan membantu Anda mengintegrasikan beberapa saluran penjualan dan menghasilkan wawasan tentang aktivitas dan preferensi pelanggan.

Mari kita lihat kesalahan konfigurasi keamanan paling umum yang harus Anda waspadai untuk menjaga keamanan aplikasi web.
Untuk memastikan keamanan, semua layanan di server produksi harus dijalankan menggunakan akun terpisah dan akun ini harus memiliki izin yang sangat minimum
Perangkat lunak semacam itu biasanya dilengkapi dengan semua fungsionalitas yang diaktifkan, dengan asumsi bahwa pengguna mungkin ingin memanfaatkannya. Itu adalah konfigurasi yang tidak aman karena fungsionalitas tambahan apa pun berarti titik masuk potensial ekstra bagi penyerang. Oleh karena itu, hal pertama yang harus dilakukan saat Anda menginstal perangkat lunak baru adalah mengubah pengaturan default dan mematikan semua layanan yang tidak perlu, fitur yang tidak perlu, dll.
Untuk menghindari akses yang tidak sah, Anda harus mengubah setiap kata sandi default dan Anda harus tahu cara membuat kata sandi yang aman. Kesalahan konfigurasi kontrol akses adalah salah satu penyebab utama pelanggaran keamanan yang serius.
Sistem yang dikonfigurasi dengan baik harus memiliki penanganan kesalahan yang dikonfigurasi untuk menyembunyikan pesan kesalahan yang mungkin memberi petunjuk kepada penyerang
Contoh lain dari mengekspos terlalu banyak adalah mengizinkan daftar direktori. Jika penyerang dapat membuat daftar isi direktori di server web, mereka berpotensi mengakses banyak file yang tidak dilindungi dan file ini mungkin berisi data sensitif. Daftar direktori dianggap sebagai cacat kontrol akses yang serius.
Oleh karena itu, untuk menjaga keamanan aplikasi web, sangat penting untuk memeriksa patch yang hilang secara teratur, terutama dalam kasus perangkat lunak yang dihadapi publik seperti server web.
Metode paling efisien adalah dengan menjalankan pemindaian secara teratur, yang mengekspos masalah keamanan. Pemindaian semacam itu harus mencakup sistem produksi dan sistem penahapan – konfigurasi produksi sering kali didasarkan pada konfigurasi penahapan.
Cara terbaik untuk menguji keamanan adalah dengan menggunakan pemindai profesional yang tidak hanya menemukan kesalahan konfigurasi keamanan jaringan (seperti yang dilakukan kebanyakan pemindai), tetapi berfokus pada keamanan aplikasi web. Acunetix adalah pemindai yang membantu Anda mempertahankan arsitektur aplikasi yang kuat dan membantu mencegah kesalahan konfigurasi di masa mendatang. Selain menemukan kerentanan web tipikal seperti SQLi dan XSS, Acunetix menemukan semua masalah keamanan yang tercantum di atas dan banyak lagi.

Dari segi fitur, edisi On-Premise menyertakan lebih banyak alat dan modul yang bisa digunakan dibandingkan dengan versi Cloud. Edisi Bitrix24 On-Premise dijual sebagai lisensi seumur hidup (biaya satu kali). Setiap kunci lisensi komersial dari versi On-Premise dilengkapi dengan langganan 1 tahun gratis untuk dukungan teknis premium dan pembaharuan produk.
Untuk edisi Bitrix24.CRM On-Premise dapat digunakan hingga 12 pengguna. Dengan Biaya lisensi seumur hidup $ 1’490.
Biaya lisensi seumur hidup juga berlaku untuk edisi Bitrix24 On-Premise edisi Business mulai dari $ 2’990 hingga $ 14’990 (disesuaikan dengan jumlah pengguna). Edisi Bitrix24 On-Premise Business mencakup semua fitur yang ada di edisi Bitrix24.CRM, dengan beberapa tambahan lainnya, seperti :
Dan untuk Bitrix24 On-Premise edisi Enterprise menyertakan semua fitur dari edisi Bitrix24 On-Premise Business, tetapi dengan tambahan fitur lainnya, seperti :
Biaya lisensi seumur hidup edisi Bitrix24 On-Premise Enterprise dari $ 24’990 hingga $ 59’990 (dapat disesuaikan dengan jumlah pengguna). Konsultasikan kebutuhan Anda dengan Askarasoft untuk kemudahan dalam penggunaan Bitrix24 bagi perusahaan Anda.


Fungsi dari opsi ini adalah dapat memberikan izin terperinci kepada karyawan atau departemen untuk memiliki akses sesuai dengan tugas dan melakukan tindakan yang diperlukan. Secara default, ada tiga peran yang tersedia yaitu : akses penuh, peran supervisor dan karyawan, dan mengonfigurasikan sesuai dengan peran atau membuat yang baru. Dengan kata lain setiap project bisa dibagikan kepada semua orang yang berkaitan dengan tugas dan bisa disimpan dan di akses hanya kepada seseorang yang relevan dengan tugas tersebut. Tenggat waktu dari setiap project dapat ditrack dan task terintegrasi dengan calendar.

Selain itu ada berbagai izin yang bisa di sesuaikan dengan peran dalam tugasnya seperti mengedit tugas, mendelegasikan tugas, menambah peserta, melihat semua tugas di departemen sendiri, mengedit tugas yang tersedia di departemen sendiri dan 15 opsi lainnya; Templat: membuat templat tugas, melihat templat departemen sendiri dan banyak lagi; Buat aturan otomatisasi untuk tugas sendiri di aturan Otomasi dan Kelola opsi izin akses secara umum. Untuk informasi selengkapnya tentang cara mengonfigurasi akses task, silahkan kunjungi Bitrix24
Baca Juga : Aplikasi CRM Bitrix Menggunakan Aplikasi CRM
 Anda kemudian dapat memasukkan detail akun GitHub Anda dan mengklik tombol Test Connection untuk memastikan pengaturan Anda sudah benar. Setelah memvalidasi pengaturan Anda, Acunetix juga akan menarik daftar proyek dan jenis masalah.
 Selanjutnya anda akan diminta memasukkan akun GitHub dan mengklik tombol Test Connection untuk memastikan pengaturan sudah benar. Setelah memvalidasi pengaturan, Acunetix akan menarik daftar proyek dan jenis masalah yang terdapat pada keamanan data anda.
 Anda perlu memilih proyek mana yang Anda inginkan untuk membuka masalah Acunetix, serta jenis masalah untuk membuka masalah baru. Klik Ok setelah selesai.
Setelah Issue Tracker dikonfigurasi, anda dapat menentukan target apa yang ingin anda capai dengan tool ini. Arahkan ke Target, pilih Target yang ingin Anda konfigurasi dan navigasikan ke tab Advanced. Aktifkan Issue Tracker.
Pilih Issue Tracker yang ingin anda jadikan Target, kemudian klik tombol Simpan. Anda sekarang dapat mulai mengirimkan kerentanan ke Issue Tracker yang dikonfigurasi di Target hanya dengan menavigasi ke Kerentanan, memilih satu atau beberapa kerentanan dan mengklik Send Issue Tracker.
 Setelah daftar masalah dikirim, Anda dapat melanjutkan dan melihatnya langsung di dalam issue tracker. Acunetix akan secara otomatis menetapkan prioritas masalah berdasarkan tingkat keparahan kerentanan (untuk pelacak masalah yang mendukung prioritas), serta CWE dan tag klasifikasi kerentanan untuk memungkinkan Anda dengan cepat memfilter kerentanan serupa.
 Dengan mengintegrasikan Acunetix ke Issue Tracker, pengembang yang memperbaiki kerentanan diberikan detail lengkap yang diperlukan untuk memperbaiki kerentanan secara langsung di dalam masalah yang dibuka melalui Acunetix. Artinya, pengembang tidak perlu lagi mencari-cari melalui email, memfilter melalui spreadsheet, atau bahkan masuk ke Acunetix untuk mendapatkan detail temuan pemindaian – semua yang mereka butuhkan ada di ujung jari mereka di dalam masalah.

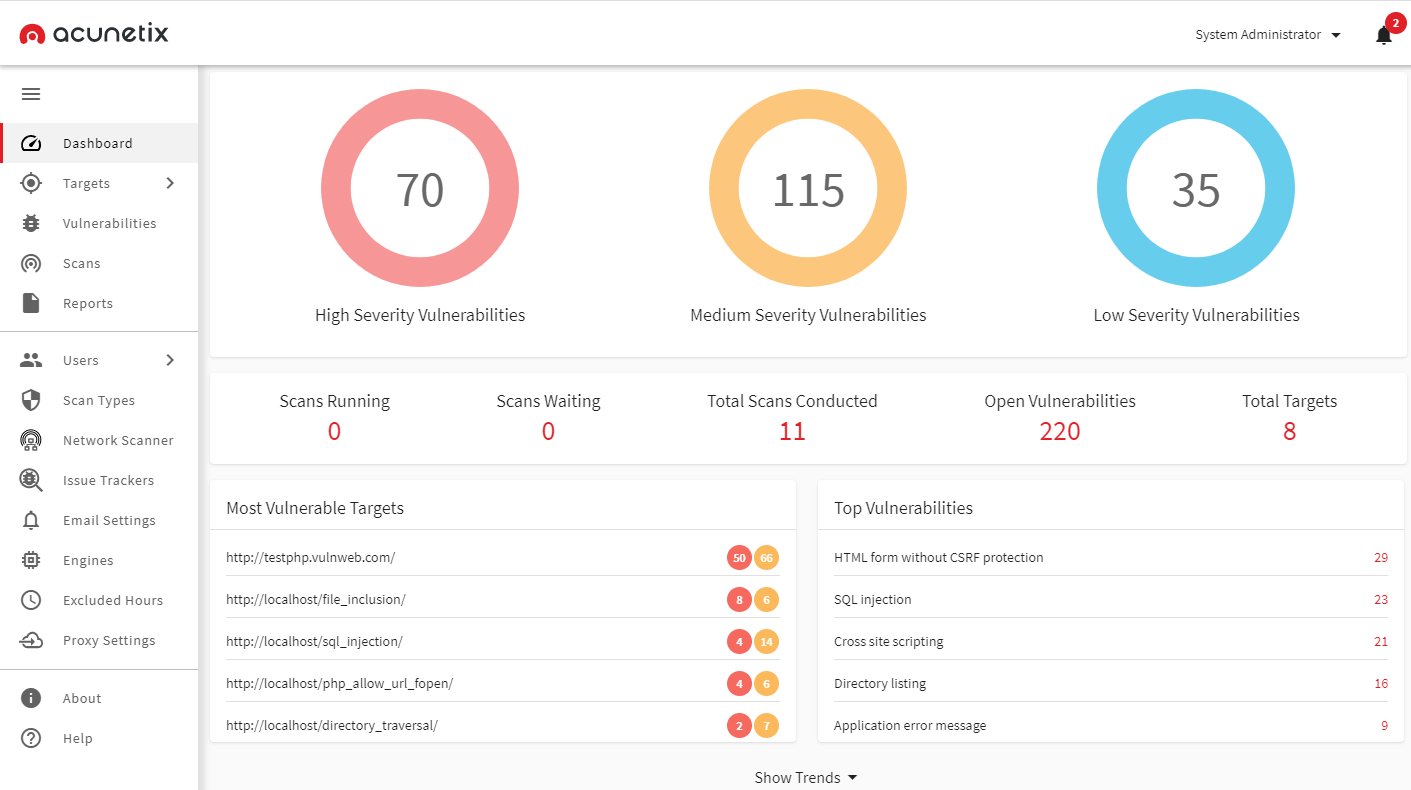

Kerentanan SQL Injections dan XSS sangat serius dan mungkin memiliki konsekuensi yang sangat serius. SQL Injections memungkinkan penyerang mengakses database Anda, dan bahkan sistem operasi hosting web Anda. Cross-site Scripting memungkinkan penjahat dunia maya menyerang dan meniru identitas pengguna Anda.
